A urna é offline. Onde a segurança das redes entra na eleição?
Uma análise técnica sobre assinatura digital, integridade, disponibilidade, transporte dos resultados e o papel das redes nas etapas conectadas da eleição.
Lucas Vinicius | 4 de outubro de 2026
A urna eletrônica brasileira funciona sem conexão com a internet ou com outras redes de dados. Ainda assim, a eleição depende de infraestrutura de comunicação para transportar resultados e disponibilizar informações ao público. Entender essa separação ajuda a discutir segurança com precisão: uma falha de acesso, uma alteração de arquivo e um erro de processamento são eventos diferentes, com controles e evidências diferentes.
Para quem trabalha com redes, a questão relevante é acompanhar o dado ao atravessar cada fronteira de confiança. Quem o produziu? O conteúdo permaneceu íntegro? O destinatário está autorizado a aceitá-lo? O serviço consegue continuar operando? E que evidência permite verificar o resultado?
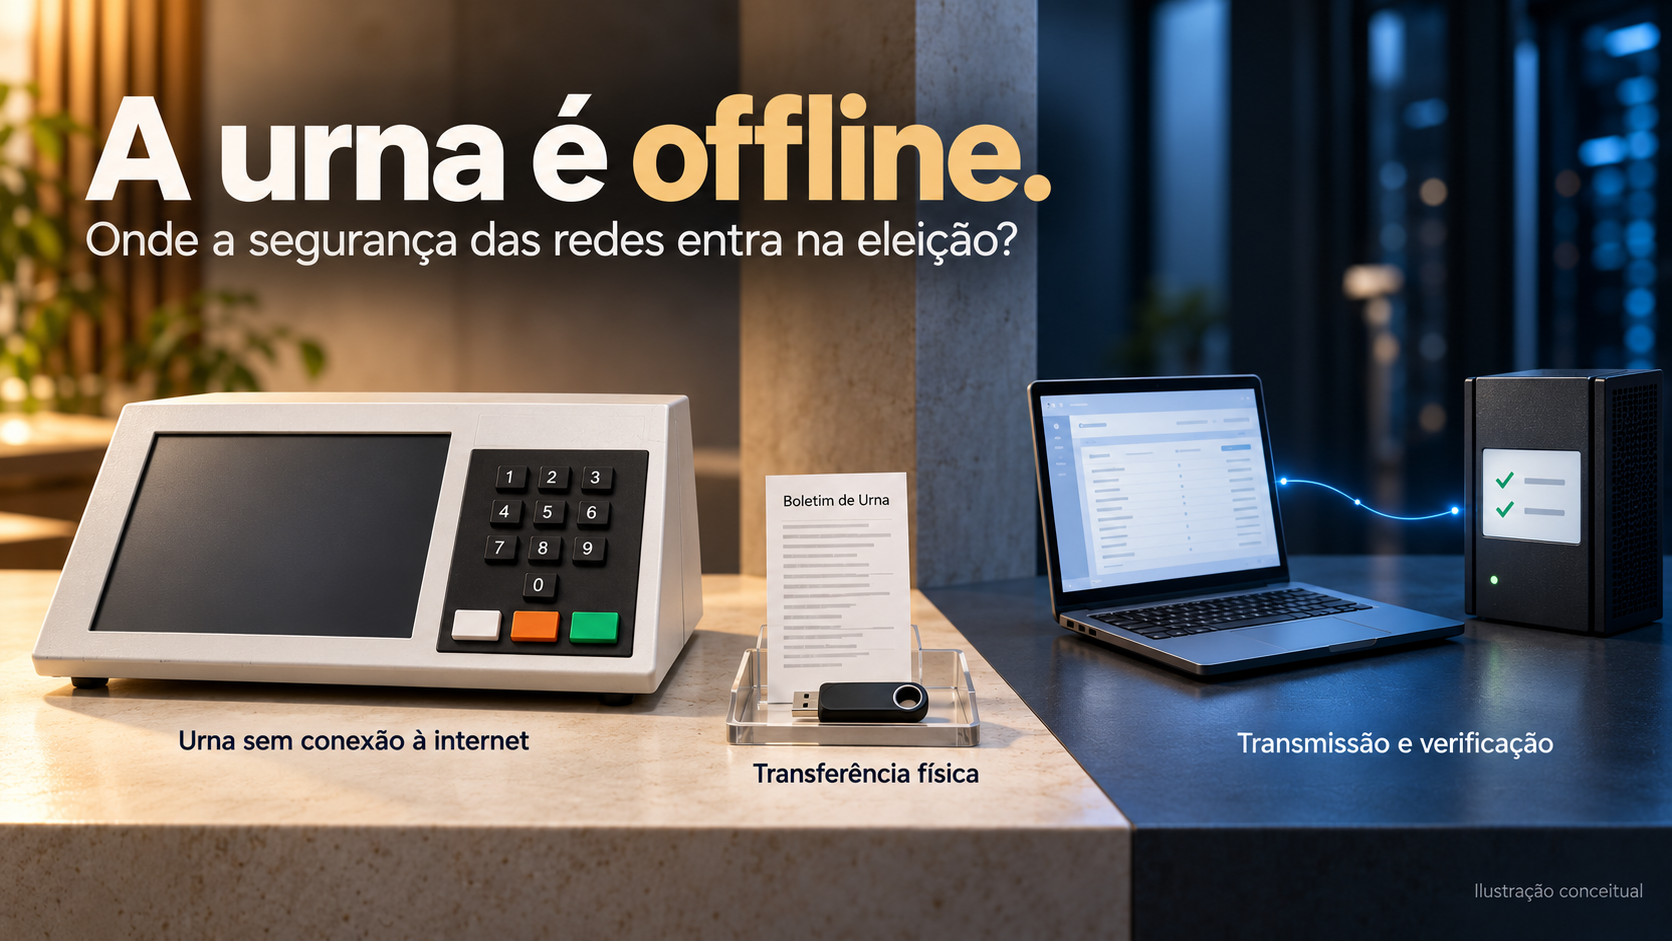
Representação conceitual: a urna registra e apura localmente; a mídia de resultado segue para a transmissão e verificação.
1 O caminho do resultado
Segundo o TSE, ao encerrar a votação a urna apura os votos da seção e imprime o Boletim de Urna, o BU. A mídia removível de resultado é retirada e encaminhada às juntas eleitorais; a transmissão acontece posteriormente. Antes de incorporar os resultados à totalização, os sistemas verificam autenticidade e integridade, incluindo a assinatura digital que vincula o arquivo à urna cadastrada para a seção. [1]
Esse fluxo permite separar quatro funções:
| Função | O que precisa ser preservado |
|---|---|
| Registro e apuração local | Correção do processamento e proteção do equipamento |
| Transporte do resultado | Entrega, confidencialidade e preservação do arquivo |
| Validação e totalização | Autenticidade, contexto e regras de aceitação |
| Divulgação pública | Acesso, atualização e correspondência com os resultados totalizados |
O isolamento da urna reduz a exposição a ataques remotos pela rede. A análise completa ainda precisa considerar software, preparação, acesso físico, mídias, procedimentos e auditoria. Da mesma forma, um portal indisponível, isoladamente, não demonstra que houve alteração de votos. É necessário identificar qual função foi afetada e examinar as evidências correspondentes.
2 Os controles de comunicação descritos pelo TSE
Em nota de esclarecimento publicada em março de 2026 e atualizada em julho, o TSE informa o uso de aplicação própria da Justiça Eleitoral, VPN institucional e acesso aos sistemas pelo JE-Connect com autenticação por token criptográfico. A nota descreve dados assinados na origem, criptografados na transmissão e verificados no destino. Os provedores fornecem o transporte; segundo o Tribunal, o conteúdo trafegado permanece protegido por criptografia. [2]
Há uma consequência arquitetural importante: confiar na entrega realizada por um provedor é diferente de permitir que esse provedor determine quais resultados são válidos. A validação do artefato deve continuar sob responsabilidade do sistema receptor, mesmo quando o transporte utiliza infraestrutura de terceiros.
A partir daqui, os exemplos de arquitetura e operação são recomendações gerais de engenharia. Eles não descrevem detalhes internos adicionais do TSE nem pressupõem algoritmos, equipamentos ou topologias não documentados nas fontes.
3 Hash assinatura e criptografia têm funções distintas
Um hash criptográfico resume o conteúdo em uma sequência de tamanho fixo. Comparar o hash recebido com uma referência confiável ajuda a detectar alteração. Se alguém puder substituir o arquivo e também o hash apresentado como referência, a comparação, sozinha, não autentica a origem. É preciso proteger a referência ou vinculá-la a um mecanismo de autenticação. [3]
A assinatura digital permite verificar a integridade dos dados assinados e sua relação com uma chave de assinatura. Para associar essa chave a uma identidade autorizada, o verificador precisa de uma base de confiança válida. A assinatura depende do conteúdo exato coberto por ela, da proteção da chave privada e da implementação correta da verificação. Ela não garante que todo dado produzido pelo signatário esteja correto. [4]
Já a criptografia usada para confidencialidade protege o conteúdo contra leitura não autorizada. Um canal autenticado e protegido, como uma VPN adequadamente configurada, acrescenta proteção durante o transporte. A assinatura do arquivo pode permanecer verificável depois que a conexão termina. São garantias complementares, com escopos distintos. [3]
Em uma arquitetura genérica, o receptor pode verificar um arquivo assinado mesmo sem confiar em todos os intermediários que o transportaram. Isso exige reconhecer a chave autorizada e rejeitar falhas de validação. O intermediário ainda pode atrasar ou impedir a entrega; a assinatura não cria disponibilidade.
A gestão de chaves também merece revisão própria: geração, armazenamento, autorização de uso, substituição e resposta a comprometimento. Módulos criptográficos de hardware podem apoiar essa proteção, conforme o projeto. O uso de um HSM, por si só, não elimina a necessidade de controles de acesso e procedimentos. Essa é uma recomendação geral de gestão de chaves, não uma afirmação sobre a infraestrutura eleitoral. [3]
4 Um arquivo autêntico ainda precisa passar pelas regras da aplicação
Considere um sistema didático que recebe resultados assinados de várias unidades. Verificar a assinatura responde a uma parte do problema. A aplicação ainda precisa confirmar a qual evento o arquivo pertence, qual unidade pode enviá-lo e se aquele resultado já foi aceito.
Um exemplo simples aparece quando o servidor grava um resultado, mas a conexão cai antes de o emissor receber a confirmação. O emissor tenta novamente. Sem tratamento de duplicidade, uma operação legítima pode ser aplicada duas vezes. A RFC 9846, especificação atual do TLS 1.3, também distingue a proteção do protocolo dos problemas de repetição gerados por tentativas da aplicação. [5]
No projeto hipotético, os campos evento, unidade, identificador do artefato e versão de esquema devem integrar o conteúdo assinado. O receptor pode usar uma chave lógica de unicidade e uma transação para registrar a aceitação e atualizar o total de forma atômica. Receber o mesmo artefato novamente deve retornar o estado já registrado, sem somá-lo outra vez. Isso é idempotência.
Se chegar outro conteúdo para a mesma unidade e evento, o sistema precisa de uma regra explícita de conflito. Aceitar automaticamente “o arquivo mais recente” abre espaço para ambiguidades. Horário de criação, número de versão e autorização de substituição têm significados distintos. Uma assinatura válida não resolve essas regras de negócio.
Essa análise é um exercício de sistemas distribuídos. Não afirma a existência de falha de repetição nem descreve o mecanismo interno de deduplicação da Justiça Eleitoral.
5 Disponibilidade exige olhar além da largura de banda
O CERT.br explica que ataques DDoS buscam esgotar recursos e provocar indisponibilidade. Também diferencia ataques de sobrecargas causadas pelo uso legítimo. O diagnóstico precisa considerar tráfego volumétrico, exaustão de recursos e camada de aplicação. A preparação envolve conhecer a capacidade, estabelecer referências de funcionamento normal e combinar resposta com provedores. Filtrar apenas no destino pode ser insuficiente se o enlace já estiver saturado antes dele. [6]
Na avaliação de uma infraestrutura crítica, eu começaria por perguntas verificáveis:
- Os enlaces principal e reserva compartilham fibra, poste, energia, equipamento ou trânsito de upstream?
- A troca de caminho foi testada com a aplicação completa, incluindo autenticação e confirmação de recebimento?
- DNS, certificados, relógios e serviços de identidade continuam disponíveis no cenário de contingência?
- O retorno ao caminho principal preserva as filas e evita repetir operações já concluídas?
- Quem aciona a mitigação externa e por qual canal, caso o meio habitual esteja indisponível?
Dois contratos de conectividade podem continuar sujeitos à mesma falha física. Da mesma forma, um roteador respondendo ao monitoramento não prova que um arquivo consegue completar toda a jornada. Um teste de contingência útil verifica a operação final e as dependências compartilhadas.
Para operadores de redes com BGP, a validação de origem baseada em RPKI ajuda a verificar se o sistema autônomo de origem está autorizado a anunciar um prefixo. Seu alcance é específico: ela não valida todo o caminho de sistemas autônomos e não autentica o conteúdo da aplicação. É mais uma camada de proteção de roteamento, não um substituto para os controles do dado. [7]
6 A telemetria precisa explicar o que aconteceu
Em um serviço de recebimento de artefatos, observar somente disponibilidade HTTP ou perda de pacotes deixa perguntas importantes sem resposta. Como recomendação de operação, eu acompanharia:
- quantidade de artefatos esperados, recebidos, validados e aceitos;
- tempo entre recebimento e conclusão, com percentis e tamanho das filas;
- rejeições por motivo, separando assinatura, formato, contexto e duplicidade;
- falhas de autenticação, retransmissões e uso do caminho de contingência.
Uma resposta de sucesso na conexão precisa ter semântica clara: o servidor recebeu os bytes, persistiu o arquivo ou concluiu a aceitação? Cada etapa deve produzir um registro correlacionável. Isso ajuda a distinguir atraso de entrega, fila de processamento e falha de validação sem concluir, prematuramente, que tudo tem a mesma causa.
A orientação do NIST para gestão de logs inclui cuidado com consistência temporal e proteção dos registros. Na prática, timestamps precisam de fuso explícito e relógios sincronizados; divergências devem ser consideradas na reconstrução dos eventos. Logs operacionais também precisam de acesso restrito, retenção definida e proteção contra alteração. Não se devem registrar chaves privadas, tokens ou outros segredos para facilitar o diagnóstico. [8]
7 O que a conferência do BU permite verificar
O TSE disponibiliza o BU de cada seção no ambiente de resultados. A ferramenta Boletim na Mão permite ler o QR Code do boletim impresso e comparar seu conteúdo com os dados totalizados e divulgados. O Tribunal também informa a disponibilização de arquivos como o registro digital do voto e o log da urna. [9]
A comparação entre um BU obtido na seção e o correspondente publicado oferece uma evidência concreta de consistência nessa etapa. É importante registrar eleição, turno, município, zona e seção corretos, além da origem do documento utilizado na conferência.
O alcance da conclusão acompanha o alcance da verificação. Conferir alguns boletins não demonstra, isoladamente, a correção de todas as seções ou de cada componente do processo. Uma comparação consistente também não substitui a análise das outras camadas. Esse cuidado evita tanto transformar uma indisponibilidade em prova de fraude quanto apresentar uma verificação limitada como garantia absoluta.
8 Um laboratório para aprender algo aplicável
É possível estudar esses princípios em ambiente isolado, com arquivos inteiramente sintéticos, sem dados, sistemas, chaves ou infraestrutura da Justiça Eleitoral. O objetivo é demonstrar propriedades de um serviço genérico de recebimento, não reproduzir nem testar a eleição real.
O laboratório pode ter um emissor, uma fila local persistente e um receptor. Cada arquivo contém evento fictício, unidade fictícia, identificador único, versão do esquema e valores inventados. O emissor assina a representação exata dos dados com uma chave exclusiva de teste. O receptor reconhece previamente a chave pública autorizada, verifica a assinatura, valida o contexto e registra a operação de maneira idempotente. Bibliotecas criptográficas consolidadas devem executar a assinatura; o exercício não exige inventar um algoritmo.
A confirmação de aceitação só deve sair depois da gravação durável da transação no receptor. Até receber essa confirmação, o emissor mantém o artefato para nova tentativa. A persistência do resultado e do controle de unicidade precisa sobreviver aos reinícios previstos no teste.
| Cenário controlado | Resultado esperado |
|---|---|
| Arquivo válido e inédito | Uma aceitação e uma atualização do total |
| Alteração de um byte após a assinatura | Rejeição, sem atualizar o total |
| Arquivo assinado por chave não autorizada | Rejeição da origem |
| Reenvio do mesmo artefato | Retorno do estado anterior, sem dupla contagem |
| Arquivo válido de outro evento fictício | Rejeição pelo contexto |
| Queda antes da confirmação ao emissor | Nova tentativa segura, sem perda nem duplicação |
| Reinício do receptor após a gravação | Estado recuperado e unicidade preservada |
Para avaliar o ensaio, registre tempo de recuperação, tamanho máximo da fila, rejeições e total final. O critério principal é conseguir explicar cada aceitação e demonstrar que o total esperado permanece correto nos cenários definidos. Um bom exercício ainda verifica conflitos de conteúdo e limites de tamanho de arquivo, para que o validador não aceite ambiguidades ou consuma recursos sem controle.
A contribuição concreta de quem trabalha com redes
A segurança das redes entra na eleição nas etapas conectadas e nas dependências que permitem transportar, processar e consultar resultados. O trabalho técnico ganha qualidade quando identifica exatamente a garantia oferecida por cada controle e mede o que acontece quando uma dependência falha.
O mesmo raciocínio vale para pagamentos, telemetria industrial e integrações empresariais: proteger o caminho, validar o artefato, definir regras de aceitação e preservar evidências verificáveis. A discussão fica mais útil quando cada conclusão corresponde ao que foi efetivamente observado.
Fontes
[1] TSE. O caminho do voto depois de encerrada a votação. 27/09/2026, atualizado em 30/09/2026.
[2] TSE. Requisitos técnicos sobre conectividade nas eleições. 21/03/2026, atualizado em 08/07/2026.
[3] NIST. SP 800-57 Parte 1 Revisão 5 — Recommendation for Key Management. Maio de 2020.
[4] NIST. FIPS 186-5 — Digital Signature Standard. Fevereiro de 2023.
[5] IETF. RFC 9846 — TLS 1.3, seção 8. Julho de 2026.
[6] CERT.br. Recomendações para melhorar o cenário de ataques distribuídos de negação de serviço.
[7] IETF. RFC 6811 — BGP Prefix Origin Validation, especialmente seções 1 e 6. Janeiro de 2013.
[8] NIST. SP 800-92 — Guide to Computer Security Log Management. Setembro de 2006.
[9] TSE. Como acompanhar a totalização e consultar os arquivos eleitorais. 30/09/2026, atualizado em 02/10/2026.
Fontes consultadas em 4 de outubro de 2026.