Como validar a restauração de roteadores
Backup de configuração e recuperação segura da rede: compatibilidade, segredos, acesso fora de banda, rollback e evidências de validação em laboratório.
Backup de configuração e recuperação segura da rede
Um backup só oferece confiança operacional quando existe um caminho verificável para recuperar o serviço. O arquivo pode estar íntegro, ser aceito pelo equipamento e ainda produzir uma rede que não encaminha o tráfego esperado.
A validação precisa separar essas evidências. A RFC 6241 distingue configuração de estado operacional e reconhece que outros arquivos e bases persistentes podem ficar fora da configuração, conforme a implementação. Por isso, copiar comandos não reproduz automaticamente todas as condições necessárias à operação. [1]
Comece por um laboratório com limites claros
Considere um cenário inteiramente sintético: um roteador sob teste, dois hosts capazes de gerar tráfego e emular vizinhos de roteamento, além de uma estação de administração ligada ao console. Não há conexão com produção. Endereços, credenciais e serviços são exclusivos do laboratório. Essa é uma proposta de ensaio, sem resultados medidos ou relato de execução.
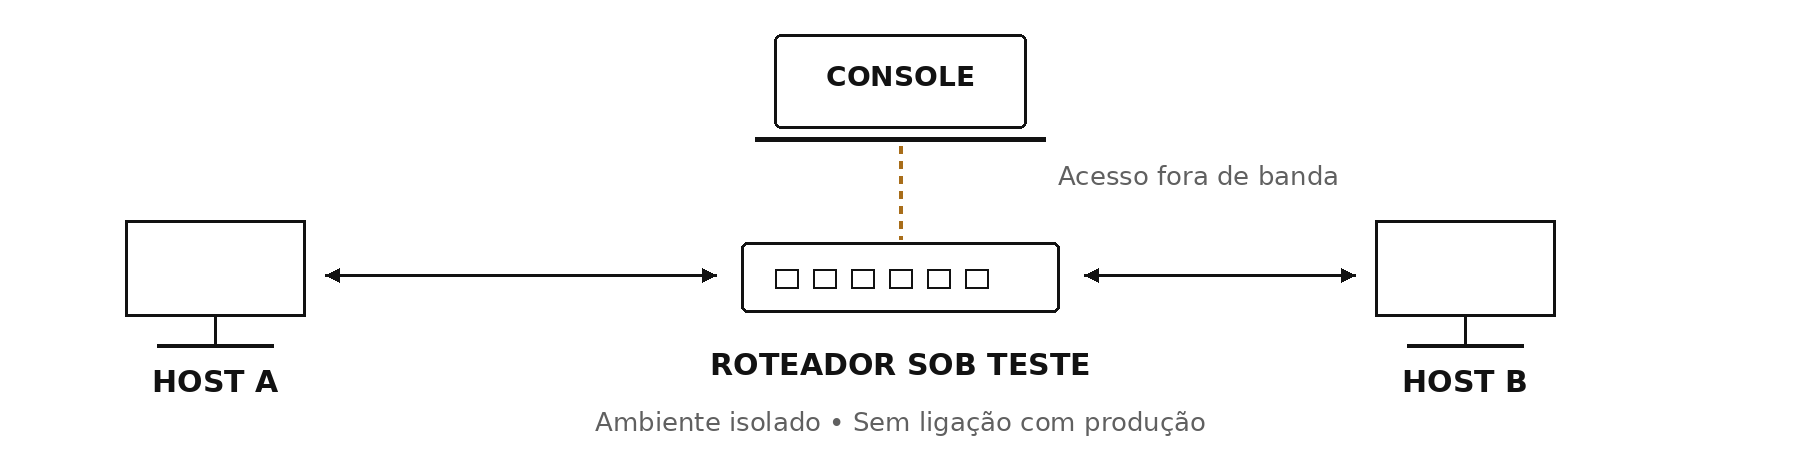
Figura 1 Topologia proposta para o ensaio sintético.
Antes de carregar qualquer configuração, defina o que significa recuperar: restabelecer acesso administrativo, levantar as interfaces previstas, formar as adjacências esperadas e transportar os fluxos autorizados. Inclua também os fluxos que devem continuar bloqueados. O conjunto precisa refletir o serviço que se pretende recuperar.
O isolamento exige conferir cabos, interfaces e rotas. Uma VM com nome “lab” ainda pode ter uma ponte para a rede corporativa. Um roteador de bancada pode anunciar rotas indevidas se tiver um uplink esquecido. Essas condições invalidam a premissa de segurança do ensaio.
Verifique o pacote de recuperação
Registre modelo, componentes, versão do sistema, recursos utilizados e origem do backup. Compare o conteúdo exportado com a configuração efetivamente aplicada e com a selecionada para o próximo boot, quando houver essa distinção. Uma cópia antiga pode passar em uma verificação de integridade e continuar inadequada para o serviço atual.
Mapeie as dependências que o arquivo não resolve sozinho: imagens de software, certificados, chaves, scripts, licenças e serviços externos, conforme a plataforma. Nem todos esses itens ficam no backup de configuração. O objetivo é identificar o que precisa estar disponível, por qual procedimento e sob responsabilidade de quem.
Compatibilidade merece uma verificação própria. A documentação Juniper recomenda registrar hardware, software e indicadores operacionais para comparação após uma instalação. Esse cuidado não transforma um arquivo em configuração portátil entre modelos ou versões. Confira os recursos e as restrições da combinação de destino antes da restauração. [2]
Trate os segredos como dependências protegidas
No Junos, segredos no formato $8$ dependem da master password, que não é salva no arquivo de configuração. A documentação também explica que o formato $9$ usa ofuscação. Um backup aparentemente completo pode, portanto, não conter tudo o que é necessário para reutilizar credenciais em outro equipamento. [3]
Mantenha o backup protegido, com acesso restrito e recuperação autorizada das chaves. Para o laboratório, use segredos próprios e registre quais dependências foram substituídas. Não exponha senhas em prints, repositórios ou evidências do teste. A substituição deve ser explícita para que o relatório não sugira que a recuperação das credenciais reais foi validada.
Garanta um caminho para voltar ao equipamento
Teste console ou gerenciamento fora de banda antes da mudança, incluindo autenticação e conectividade. Uma porta física dedicada não garante independência de todas as rotas e serviços. No Junos, a documentação de instância de gerenciamento alerta para interrupção de sessões no commit e recomenda console para essa alteração. [4]
O procedimento precisa prever quem recupera o acesso, qual configuração conhecida pode ser reaplicada e quando interromper o ensaio. Se o caminho de emergência depende da mesma política de acesso que está sendo alterada, ele ainda não oferece a independência necessária.
Valide antes de confirmar a mudança
Onde houver configuração candidata, revise as diferenças e execute a validação suportada antes da ativação. No Junos CLI, commit check verifica a sintaxe sem ativar a candidata. Isso não demonstra que o encaminhamento, as políticas e as dependências externas funcionarão como esperado. [5]
O commit confirmed do Junos permite ativação temporária com retorno automático à configuração anterior se não houver confirmação. O prazo padrão é dez minutos. Um detalhe decisivo: tanto commit quanto commit check confirmam um commit confirmed pendente. Portanto, execute commit check antes da ativação temporária e confirme somente após os testes operacionais. Consulte show system commit para verificar o rollback programado. [5]
Esse mecanismo precisa ser conferido na documentação da plataforma e da versão utilizadas. Reverter configuração não garante desfazer efeitos externos, recuperar sessões imediatamente ou reconstruir estados transitórios. Um rollback concluído ainda exige nova verificação do serviço.
Produza evidências que sustentem a conclusão
Compare o estado anterior e o restaurado: acesso administrativo, interfaces, adjacências, rotas necessárias, políticas e tráfego fim a fim. Verifique os dois sentidos do fluxo. Um ping para o próprio roteador não testa o tráfego em trânsito; uma adjacência estabelecida não prova que a política aceita somente os prefixos pretendidos.
Inclua contraprovas controladas. Um fluxo proibido deve continuar bloqueado; uma rota deliberadamente ausente deve ser percebida pelo teste. Se o procedimento não detecta uma falha conhecida, sua evidência de sucesso é fraca. O NIST recomenda testar a integridade dos backups e usar restaurações para verificar funções do sistema. [6]
Registre configuração de origem, ambiente, passos, critérios, tempos observados e desvios. Conte a recuperação até o serviço atender aos critérios definidos, não apenas até o arquivo terminar de carregar. Um teste sem falhas demonstra o escopo exercitado, com aquelas premissas; não garante recuperação em qualquer incidente.
A pergunta útil para revisar a rotina de backup é concreta: se o roteador precisar ser substituído hoje, quais evidências mostram que o serviço consegue voltar? Essa resposta deve estar em um procedimento reproduzível e protegido, com limites conhecidos.
Fontes técnicas
1. IETF — RFC 6241 — configuração e estado operacional
2. Juniper — Preparação e compatibilidade de software
3. Juniper — Master password e criptografia da configuração
4. Juniper — Interface de gerenciamento em instância dedicada
5. Juniper — Referência do comando commit
6. NIST — SP 800-53 Rev. 5 — controles CP-9 e CP-10
Documentação consultada em 05/10/2026. Exemplos e topologia sintéticos.